2026年11月17日、楽天証券が第三者から不正アクセスを受け、顧客情報の一部が漏えいした可能性があると発表しました。
不正アクセスや情報漏えいのニュースが続いていますが、いよいよ自分が使っている証券会社も餌食になってしまいました。
証券口座には、名前や住所だけではなく、資産や出金先の銀行口座に関する情報も登録しています。公式発表を読んで、何が起きたのか、自分は何をすればいいのかを整理しました。
今回は楽天証券のシステムへの不正アクセス
楽天証券によると、11月16日に一部システムへの第三者による不正アクセスの可能性を検知し、該当箇所へのアクセス遮断と修正を行いました。
調査の結果、11月11日にテスト環境のシステム内で管理していた一部の情報が、外部へ漏えいしたおそれがあることを確認したそうです。
原因や詳しい経緯は、現在も調査中です。
楽天証券では、10月31日にも外部サービスの提供元、11月5日にもメール配信の委託先で、不正アクセスによる情報漏えいの可能性を発表していました。
ただし、この2件は楽天証券のシステムが不正アクセスを受けたものではありません。
今回の11月17日の発表は、楽天証券の一部システムが直接不正アクセスを受けた事案です。この違いは分けて考える必要があります。
漏えいした可能性がある情報
楽天証券が公表した情報は、大きく二つの区分に分かれています。退会した人の情報も含まれます。
一つ目は、最大約447万口座です。
- 部店・お客様コード
- 楽天証券のログインID
- 氏名、カナ氏名、生年月日
- 住所、電話番号、メールアドレス
- 勤務先
- 出金先口座の金融機関、口座番号、名義人
- 申告した年収・金融資産
- 商品別の資産情報
- 最終ログイン日
二つ目は、最大約1,125万口座の部店・お客様コードとログインIDです。
ここでいうログインIDは、楽天IDとは別のものです。また、二つの区分に含まれる対象の重なりは公式発表だけでは分からないため、約447万と約1,125万を単純に足して考えるものではありません。
それにしても、氏名や連絡先だけではなく、出金先口座、年収、金融資産、商品別資産まで含まれている可能性があります。
自分が使っているサービスだけに、他人事ではありません。
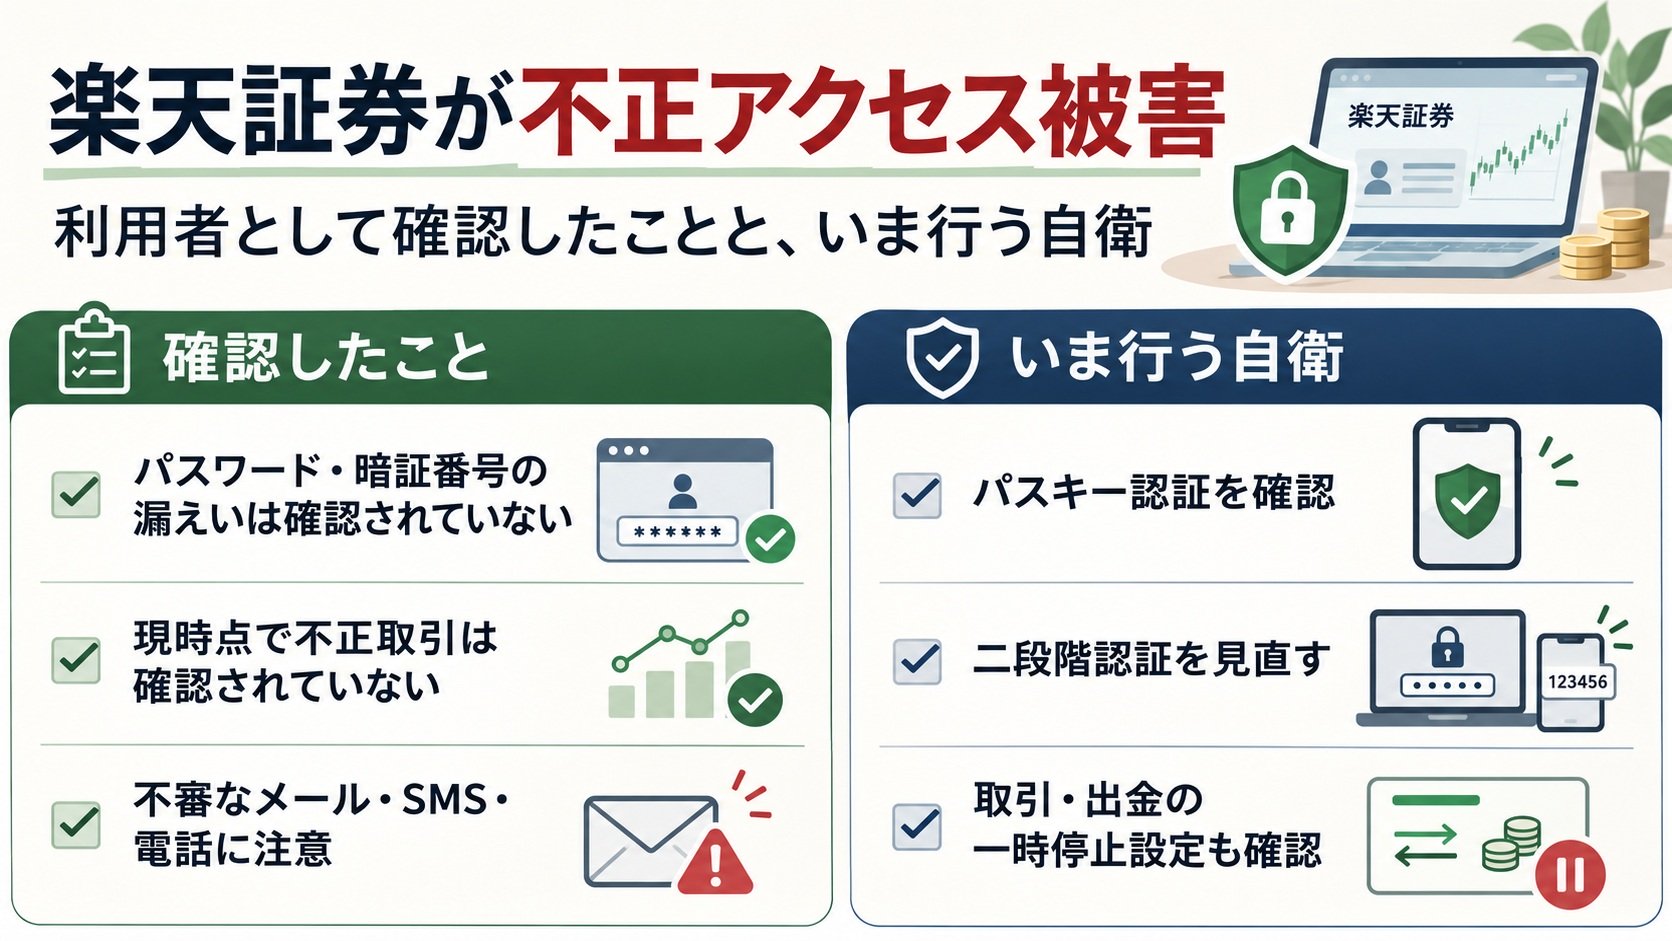
パスワードや暗証番号の漏えいは確認されていない
一方で、楽天証券は次の点も明記しています。
楽天証券へのログインに必要なパスワード、暗証番号を含む取引に必要な各種情報について、漏えいは確認されていません。
また、11月17日の発表時点では、この件が原因と考えられる不正アクセスや不正取引も確認されていません。
つまり、顧客情報が漏れた可能性はありますが、口座が乗っ取られて売買や出金が行われたと発表されたわけではありません。
ここは混同しないほうがいいですね。
影響が確認された顧客の特定は終わっており、該当する人には楽天証券から個別に報告するとしています。ただし、その連絡を装った詐欺が出てくる可能性も考えなければなりません。
怖いのは、漏えい情報を使った便乗詐欺
今回の情報が実際に持ち出されていれば、楽天証券の利用者であることだけでなく、氏名、住所、電話番号、勤務先、保有資産などを知ったうえで連絡してくる可能性があります。
名前や口座情報の一部を示されると、本物の楽天証券からの連絡だと思ってしまいそうです。
楽天証券は、今回のお知らせの中で次のように説明しています。
- 楽天証券から送るメールにはURLを記載しない
- 電話で個人情報やログインに関する情報を聞くことはない
「漏えい対象です」「安全確認が必要です」「パスワードを変更してください」などと書かれたメールやSMSにURLがあっても、そこからログインしてはいけません。
電話でログインID、パスワード、暗証番号、認証コードを聞かれても答えない。
郵送物も含めて注意するよう、楽天証券は呼びかけています。
楽天証券の利用者として確認しておくこと
僕も楽天証券を使っています。まず、次のことを確認しておこうと思います。
- メールやSMSのリンクから楽天証券へ入らない
- 公式アプリ、または自分で登録したブックマークからログインする
- 身に覚えのない売買、出金、登録情報の変更がないか確認する
- 楽天証券から個別の連絡が来た場合も、記載されたURLは使わず、公式サイトに掲載された窓口で真偽を確認する
- 楽天証券と同じパスワードをほかのサービスで使い回していないか確認する
- パスキーをまだ設定していなければ設定する
- 当面取引しない場合は、取引や出金の一時停止も検討する
楽天証券は、フィッシングに強いパスキー認証の必須化を進めており、日々ログインする利用者の9割超がパスキーを使っていると説明しています。
また、ログイン後のセキュリティ設定から、各種取引や出金を一時的に停止できます。
心配だからとメールのリンクを押して確認するのではなく、こちらから公式アプリや公式サイトを開く。今後は、この習慣がさらに重要になりそうです。
利用者だけでは防げない部分もある
これまで証券口座の不正アクセスというと、偽サイトにパスワードを入力した、同じパスワードを使い回した、といった利用者側の対策が中心でした。
しかし今回は、楽天証券のテスト環境に対する不正アクセスです。
パスキーを設定し、怪しいメールを無視していても、サービス側が保有する個人情報の漏えいまでは利用者に防げません。
利用者にできることは、漏えいした可能性のある情報が詐欺に使われる前提で、連絡の入口を疑うことです。
金融庁も11月6日、金融機関を狙った不正アクセスが相次いでいるとして、メール内のリンクを安易にクリックしないことや、身に覚えのない取引通知があれば金融機関へ速やかに連絡するよう呼びかけています。
自分の使っているサイトだからこそ怖い
不正アクセスのニュースを見ても、これまではどこか他人事でした。
今回は、自分が実際に使っている楽天証券です。登録している情報の種類を見ると、単なるメールアドレスの漏えいとは重さが違います。
ただし、現時点でパスワードや暗証番号の漏えい、不正取引が確認されたわけではありません。必要以上に慌てず、公式発表の続きを確認しながら、自分の口座も見ておくしかありません。
これから楽天証券を名乗るメール、SMS、電話が増えるかもしれない。
本物らしい情報が書かれていても、その場では反応しない。公式アプリを自分で開いて確認する。
度重なる不正アクセスのニュースを見てきましたが、いよいよ、自分が使うサービスも例外ではなくなりました。
参考
- 楽天証券「当社お客様の情報漏えいの可能性に関するお詫びとお知らせ」
- 楽天証券「委託先への不正アクセスによるメールアドレスの漏えいの可能性について」
- 楽天証券「外部サービス提供元への不正アクセスによるお客様情報漏えいの可能性について」
- 金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」
※この記事は2026年11月17日時点の楽天証券および金融庁の公式発表をもとに、楽天証券利用者として確認した内容をまとめたものです。調査は継続中であり、影響範囲や原因は今後更新される可能性があります。
コメント