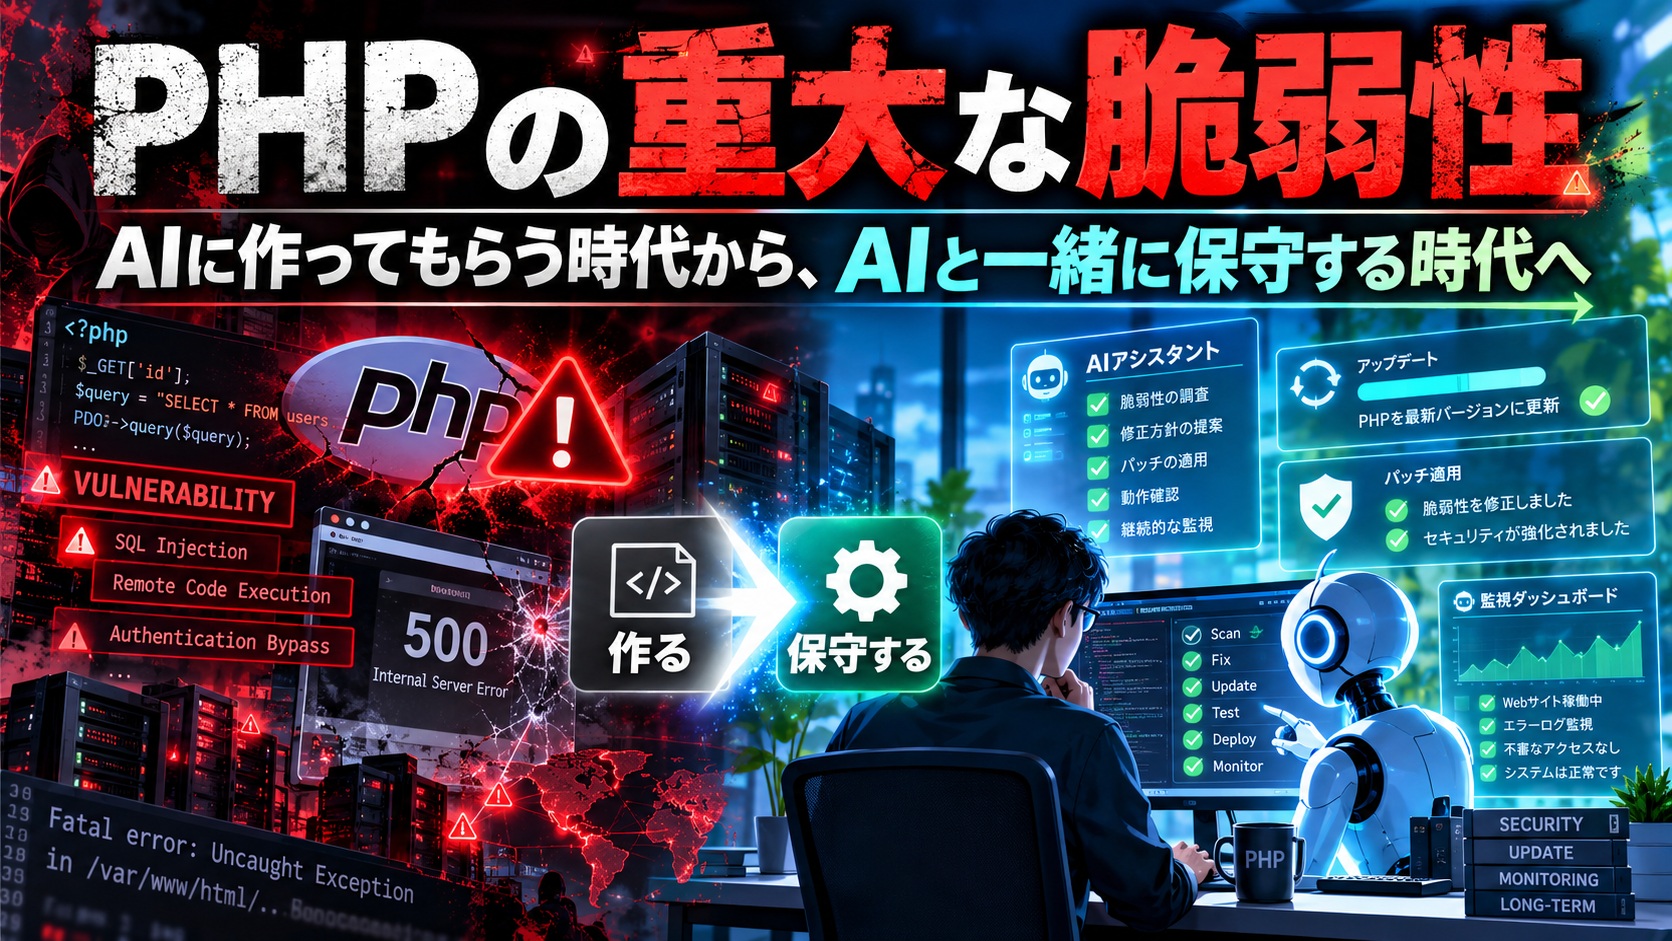
先日、PHPに重大な脆弱性が見つかったという投稿を見ました。
「修正版が公開されたら、15分以内にAIが攻撃を始める」「古いサイトのほとんどは陥落したと言ってもよい」。そんな強い言葉が並んでいると、エンジニアではない僕には、本当のところが分かりません。
そこで今回もAIに聞き、PHP公式やOpenAI、Cloudflareが公表した情報まで確認してもらいました。
調べてみると、問題そのものは本当でした。ただし、SNSで広がった話には、確認された事実と、今後起こり得る最悪の予測が混ざっていました。
PHPの脆弱性は本当に重大だった
PHP開発チームは2026年10月21日、CVE-2026-109618とCVE-2026-109619という2件の脆弱性を修正したバージョンを公開しました。どちらも危険度はCVSS v4.0で9.2です。
攻撃者がログインしていなくても、条件がそろえばサーバー上で不正なコードを実行される恐れがあります。WordPress本体やプラグインだけの問題ではなく、その土台で動くPHP側の問題です。
PHP公式は完全な回避策はなく、更新が安全な選択だと案内しています。修正版はPHP 8.2.35、8.3.36、8.4.27、8.5.12です。
なおPHP公式は10月23日、限定的な条件で残る別のRCE経路についても案内しました。次回の通常更新まではSession Upload Progressを無効にすることを勧めています。レンタルサーバーを使っている場合は、自分で設定を変える前に、まずサーバー会社の対応状況を確認したほうがよいでしょう。
これは大げさに扱わなくても、十分に深刻な話です。
ただし、「PHPを使うサイトがすべて侵害された」「古いサイトのほとんどが陥落した」と確認されたわけではありません。脆弱な状態で公開されていること、攻撃を受けること、実際に侵入されることは、それぞれ別です。
修正版の公開後、攻撃がどれほど早く始まるかという予測もありましたが、「15分後に世界中のサイトが乗っ取られる」と決まっていたわけではありません。
AIが穴を見つけ、AIが守る
今回、僕がPHPの仕組み以上に気になったのは、脆弱性の発見にAIが使われたことです。
OpenAIによると、AIを使った調査で重大な欠陥が見つかり、PHPの開発者、セキュリティ企業、クラウド事業者などが公開前から修正や防御の準備を進めました。
Cloudflareも、正式な情報公開より前にWAFの防御策を用意し、攻撃通信を観測しながらルールを更新しています。ただし、WAFは補助的な防御であり、PHPの更新に代わるものではありません。
AIによってセキュリティの穴が以前より早く見つかる。そして、AIは修正やテストを支援し、防御側の準備を速める道具にもなる。
攻撃する側だけがAIを使うのではなく、守る側もAIを使う。今回の対応は、これから当たり前になる流れを先に見せたように思います。
古いシステムには厳しい時代になる
問題は、修正が出ても簡単に更新できないシステムです。
古いPHPでしか動かない。作った会社がなくなっている。設計資料がない。担当者も分からない。新しいPHPにすると別の機能が壊れる。
こうなると、更新ボタンを押して終わりではありません。作り直しに近い作業が必要になることもあります。
これから厳しくなるのは、古いというだけのサイトではなく、誰も保守できず、更新や復旧の手順もないシステムでしょう。
逆に、レンタルサーバー会社がPHPを管理し、WordPress本体やプラグインも更新でき、バックアップから戻せる個人ブログは、対処の道筋が比較的分かりやすいと思います。
僕のような個人ブログでも無関係ではありません。ただ、自分でPHPを修正するのではなく、まずサーバー会社の案内を確認し、対応済みのPHPを使う。WordPressやプラグインを更新し、バックアップと復元方法を確認する。分からないところはAIに整理してもらう。この順番になります。
個人でもアプリを作れるから、保守まで考えたい
いまはエンジニアではない人でも、AIに頼めばアプリを作れます。僕もCodexやClaude Codeに実装や修正を頼むことがあります。
作れること自体は、とても面白い。しかし、アプリは完成したら終わりではありません。
使っている部品に脆弱性が見つかったら、どこで使っているのかを調べる。安全なバージョンへ更新する。更新後に動かなくなっていないかテストする。問題があれば元へ戻す。
個人開発でも、こうした保守が必要になります。AIによってアプリを作る人が増えるほど、作った後を誰が面倒見るのかという問題も増えるでしょう。
僕一人で全部を理解するのは無理です。だから、AIエージェントに頼るしかないと思っています。
ただし、「全部直して」と丸投げして終わりでは危ない。
AIには、使っている部品とバージョンを調べてもらう。公式の修正情報と照合してもらう。変更前のバックアップを取り、修正し、実際に動かして確認してもらう。最後に、何を変えたのかを人間が確認する。
AIエージェントを使うというのは、何でも任せることではなく、調査、修正、確認、復旧までを一緒に進めることなのだと思います。
使いこなすとは、任せ方を決めることかもしれない
これからは、AIエージェントをどれだけ使いこなせるか。たぶん、その方向は間違っていません。
ただ、使いこなすという言葉から、便利な命令文を書くことばかりを想像していました。セキュリティでは、それだけでは足りません。
どこまで調べてもらうのか。どこから変更を許すのか。バックアップはあるのか。更新後に何を確認するのか。失敗したときに元へ戻せるのか。
そこまで決めてAIへ頼めることが、使いこなすということなのでしょう。
今回のPHP問題は、インターネットが終わる話ではありません。AIが脆弱性を見つける速度が上がり、守る側もAIを使わなければ追いつきにくくなる。その始まりを見たような気がします。
AIに作ってもらう時代から、AIと一緒に保守する時代へ。
エンジニアではない僕にとっては不安もありますが、分からないから何もしないのではなく、分からないことをAIに聞き、公式情報へたどり着き、対応まで手伝ってもらう。これがこれからの普通になるのだと思います。
参照した公式情報
- PHP公式「News Archive – 2026」
- OpenAI「Patch the Planet: global response coordination as agents uncover critical vulnerabilities」
- Cloudflare「Cloudflare deploys protections against php2shell vulnerability」
※2026年10月25日時点の公開情報を確認しました。脆弱性への対応は、利用しているサーバー会社やソフトウェア提供元の最新案内を優先してください。

コメント