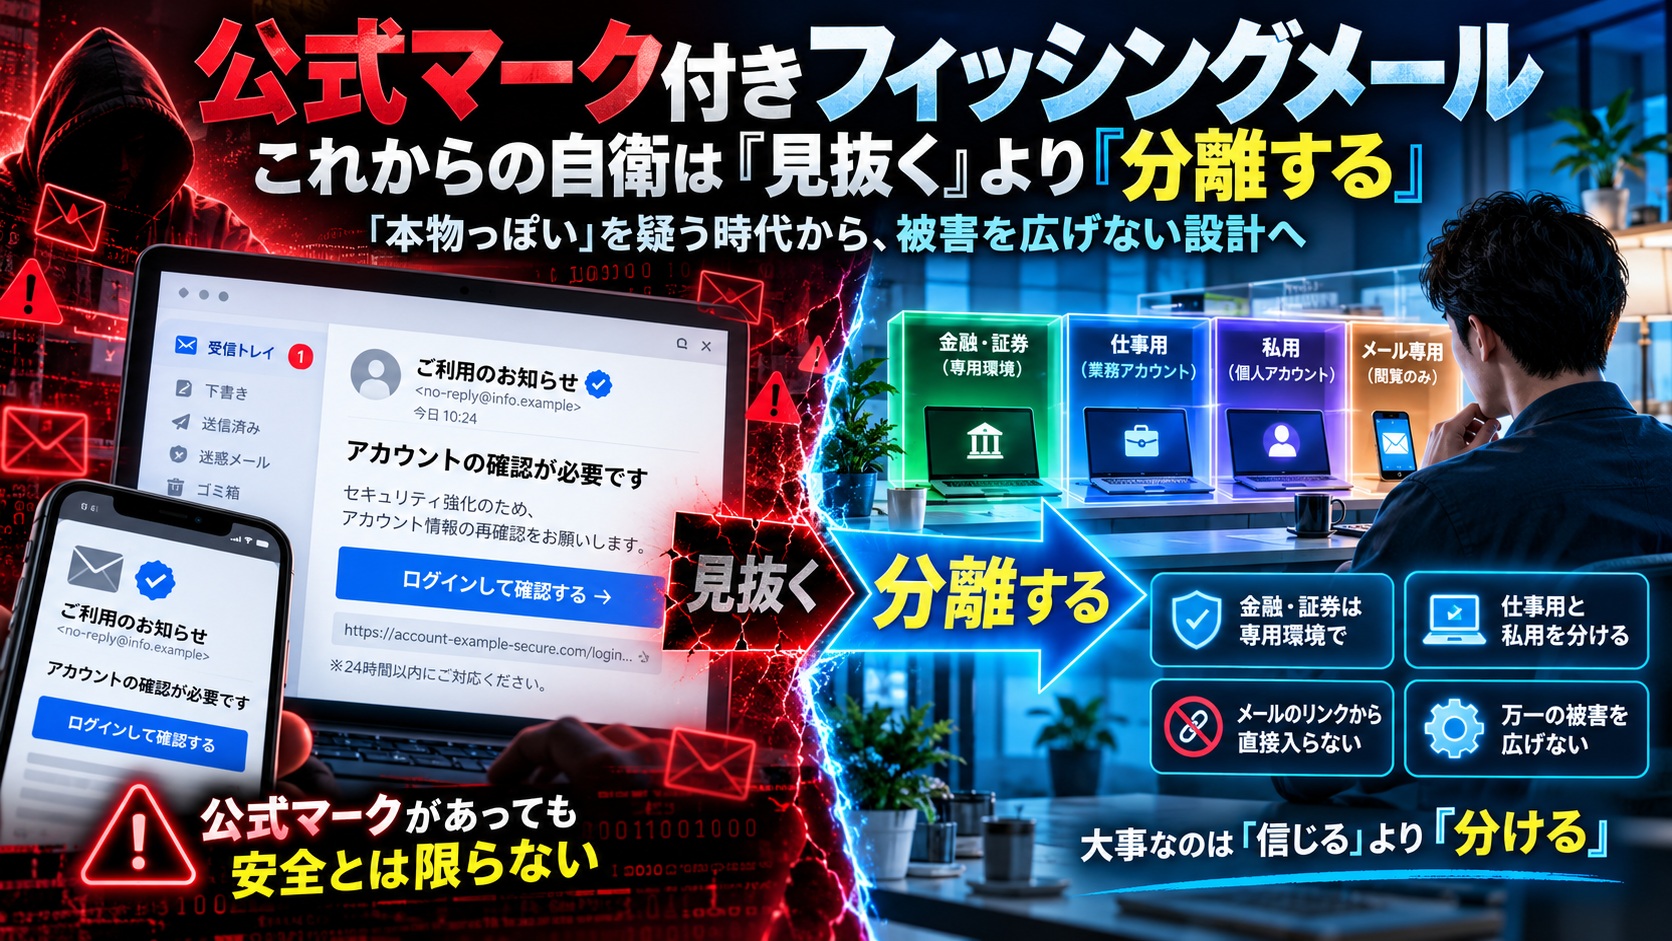
楽天カードを名乗るフィッシングメールに、ドコモメールの公式アカウントマークや楽天のブランドロゴが表示されたという話が出ています。
ドコモも2026年10月15日、送信元のメール認証設定などの影響により、フィッシングメールなのに公式アカウントマークが表示される事例を確認したと発表しました。楽天カードも翌16日、ブランドシンボルや公式アカウントマークが表示される不審メールがあると注意を呼びかけています。
これまでは送信元アドレスや公式マークを確認することが対策の一つでした。しかし、今回はそのマークまで信用の材料として悪用されたことになります。
では、これからどうやって自分を守るのか。
僕は、偽物を見抜くことより、偽物を本物だと思っても被害が出にくい使い方へ変えるしかないと思います。
メール認証のpassは、本文が安全という意味ではない
添付された分析では、SPF、DKIM、DMARCがすべてpassし、BIMIのロゴも表示されたメールについて、正規のDKIM署名付きメールを再送した「DKIMリプレイ」の可能性が指摘されています。
SPFやDKIM、DMARCは、送信経路やドメイン、電子署名を検証する大切な仕組みです。ただし、メール本文に書かれた指示が安全か、受信者がそのリンクを開いてよいかまで保証するものではありません。正規の署名が再利用されたり、正規アカウント自体が悪用されたりすれば、認証を通った不正メールが届く可能性は残ります。
今回の詳しい攻撃経路については、公開された生のメールヘッダや署名を僕自身が再検証したわけではありません。ですから、特定の配信会社の責任や設定内容までは断定できません。ただ、ロゴや公式マークの付いたフィッシングメールが確認されたこと自体は、ドコモと楽天カードが公式に案内しています。
メールは通知として読む。操作の入口にしない
いちばん簡単で効果があるのは、メールの役割を変えることです。
たとえば「不正利用を検知しました」「登録情報を更新してください」「カードを停止します」というメールが届いたとします。内容が気になっても、メールのリンクは使いません。
楽天カードなら、スマートフォンに入れてある楽天カードアプリを自分で開く。銀行や証券会社なら、いつも使っている公式アプリや、以前から登録しているブックマークから入る。そこで同じお知らせが出ているか、利用履歴に異常がないかを確認します。
メールは「何か確認したほうがよい」という通知。確認や手続きは別の入口から行う。
このルールなら、差出人、企業ロゴ、公式マークが本物に見えても判断を変える必要がありません。検索結果の広告から偽サイトへ誘導される例もあるので、慌てて検索するより、あらかじめ確認した公式アプリやブックマークを使うほうが安心です。
見抜けなかったときの被害を小さくする
フィッシングメールを一通も受け取らないようにするのは無理でしょう。それなら、万一だまされても被害が広がりにくい設定を先にしておきます。
- Apple、Google、普段使うメールを最優先で保護する
- 利用できるサービスではパスキーを設定する
- 同じパスワードを複数のサービスで使い回さない
- 銀行、証券、カードの利用通知を有効にする
- 振込・出金・カード利用の限度額を必要以上に高くしない
- ログイン済み端末、復旧用メールアドレス、電話番号を定期的に確認する
AppleやGoogle、メインのメールは、ほかのサービスのパスワードを再設定する入口になります。ここを乗っ取られると、被害が連鎖します。まず守るなら、この三つからでしょう。
パスキーは、ログイン先のドメインとひも付くため、偽サイトへ認証情報を渡しにくい仕組みです。フィッシング対策協議会の2026年度版ガイドラインも、パスキーなどフィッシング耐性のある多要素認証を挙げています。SMSやメールで届くワンタイムパスワードも何もないより安全ですが、偽サイトへ入力させるリアルタイム型の攻撃には注意が必要です。
パスワード管理アプリも役に立ちます。正規サイトでは自動入力されるのに、偽サイトでは候補が出ないことがあります。ただし、それだけで安全と決めず、違和感があれば操作をやめるための合図として使うのがよいと思います。
もし操作してしまったら
| 行ったこと | すぐにすること |
|---|---|
| メールを開いただけ | リンクや添付を開かず削除。不審な許可やダウンロードがなければ、慌てて個人情報を変更しない |
| リンクを開いた | ページを閉じる。ファイルのダウンロード、通知許可、アプリのインストールが行われていないか確認 |
| ID・パスワードを入力した | メールのリンクではなく公式アプリから直ちに変更。同じパスワードを使う他サービスも変更し、ログイン中の端末を確認 |
| ワンタイムパスワードを入力した | 乗っ取りを前提に、公式窓口へ連絡。ログイン履歴、登録情報、利用履歴を確認 |
| カード番号を入力した | カード裏面や公式アプリにある窓口へ連絡し、利用停止や再発行を相談。利用明細も確認 |
| 不審なアプリを入れた | 端末の通信や利用をいったん止め、別の安全な端末から重要アカウントと金融サービスを保護。公式窓口へ相談し、端末メーカーやOS提供元の公式案内に従って点検・削除する |
大事なのは、メールに書かれた電話番号や問い合わせ先を使わないことです。カード裏面、公式アプリ、契約時の書類など、自分が別に持っている情報から連絡します。
これからの自衛は「見抜く」から「分離する」へ
文章がおかしい、差出人が違う、ロゴがない、という従来の見分け方は、今でも役に立ちます。ただ、それだけでは足りなくなりました。
公式マークがあっても、送信元が正しく見えても、メールから重要な操作をしない。通知を受け取る経路と、ログインや支払いをする経路を分ける。さらに、パスキー、利用通知、限度額で、失敗したあとの被害を小さくする。
僕たちがDKIMの署名範囲まで毎回調べるのは現実的ではありません。新しい攻撃が出るたびに、すべての手口を覚えることもできません。
メールからログインしない。公式アプリから確認する。お金が動いたら通知を受ける。
これからの自衛は、このくらい単純なルールを続けることだと思います。
確認した公式情報
- NTTドコモ「ドコモメール公式アカウント」不審メールに伴うお知らせ
- 楽天カード「楽天カードを装った不審なメールや電話について」
- フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」
- IPA「情報セキュリティ10大脅威 2026 個人編」
※公式発表は2026年10月18日に確認しました。添付資料にあるDKIMリプレイ攻撃の詳しい経路は、提示された分析を基に説明しています。生のメールヘッダとDNS履歴をこちらで独立再検証したものではありません。
コメント